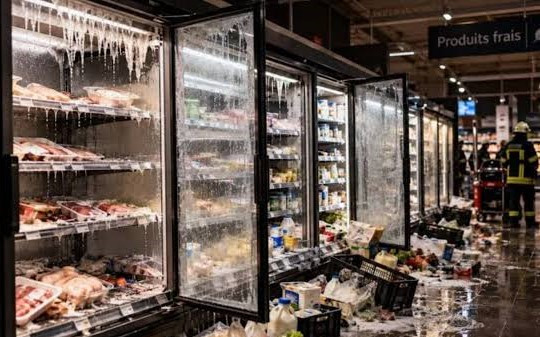
Zeci de supermarketuri din Belgia, aparținând lanțurilor Delhaize, Carrefour și Spar, au fost lovite, luni, de un atac cibernetic care a vizat direct sistemele de refrigerare. Atacatorii au reușit să crească temperatura de la distanță, transformând frigiderele în surse de risc pentru siguranța alimentară și provocând pierderi de zeci de mii de euro.
Alimente compromise și pierderi financiare
Atacul, desfășurat în noaptea de duminică spre luni, a forțat retailerii să retragă de la vânzare și să distrugă cantități însemnate de produse proaspete și congelate. Un magazin Delhaize din Hoeilaart, Flandra, a raportat pierderi de aproximativ 100.000 de euro doar din marfa compromisă, o estimare care nu includea și pierderile cauzate de închiderea magazinului. În alte unități, temperaturile din frigidere au urcat până la 70 de grade Celsius, potrivit relatărilor din presa belgiană preluate de Euronews.
Cum au acționat hackerii: „Mecanismul” din Franța, repetat
Atacul nu a fost un eșec tehnic obișnuit, ci o operațiune cibernetică deliberată. Potrivit lui Stephan Moelans, directorul companiei belgiene de refrigerare Sabcobel, hackerii au folosit exact același mecanism ca într-un atac similar care a lovit sute de supermarketuri din Franța, cu doar câteva săptămâni în urmă. Metoda a constat în activarea de la distanță a funcției de dezghețare a instalațiilor, o procedură normală care, declanșată necorespunzător, duce la creșterea bruscă a temperaturii și compromite alimentele.
🌍 Un atac coordonat la scară europeană
Deși autoritățile belgiene au fost primele care au raportat incidentul, amploarea acestuia este mult mai mare. Atacuri similare au fost confirmate în șapte țări europene, printre care Suedia, Țările de Jos, Estonia, Luxemburg, Irlanda și Finlanda. În Belgia, au fost afectate aproximativ 40 de magazine Delhaize, 15 Carrefour și 5 Spar (operate în sistem de franciză de grupul Colruyt). În Irlanda, incidentul a afectat 13 supermarketuri SuperValu.
Reacții și investigații în curs
Companiile afectate au declarat că au acționat rapid pentru a limita impactul. Carrefour a precizat că doar 15 din cele peste 700 de magazine ale sale din Belgia au fost afectate și că niciun hipermarket nu se numără printre ele, toate magazinele rămânând deschise.
Investigațiile sunt în desfășurare. Parchetul federal belgian a deschis o anchetă, iar Centrul pentru Securitate Cibernetică din Belgia (CCB) a confirmat că este la curent cu incidentul, fără a oferi detalii suplimentare. În Suedia, autoritățile naționale de securitate cibernetică monitorizează situația, iar Centrul Național de Securitate Cibernetică al Regatului Unit (NCSC) a declarat că lucrează cu parteneri internaționali pentru a înțelege pe deplin incidentul.
O vulnerabilitate sistemică, nu un simplu accident
Atacul din această săptămână nu este un eveniment izolat, ci o repetare a unui tipar îngrijorător. Problema nu este doar una software, ci una de infrastructură fizică. Stephan Moelans a explicat că o simplă actualizare de software nu este suficientă pentru a remedia vulnerabilitatea; sunt necesare modificări fizice și conectarea sistemelor de refrigerare printr-o conexiune securizată la internet. Compania daneză Danfoss, furnizorul de software pentru sistemele afectate, a declarat că vulnerabilitatea rezidă în principal în software-ul învechit al clienților săi, cărora li s-a recomandat anterior să facă upgrade-ul.
Pe măsură ce anchetele continuă, rămâne de văzut cine se află în spatele acestui atac coordonat. Cert este că incidentul scoate la iveală o fațetă fragilă a lanțurilor de aprovizionare europene, unde un singur punct de acces cibernetic vulnerabil poate avea consecințe directe asupra siguranței alimentare și a economiei.
Redacția Glasul Cetății își rezervă dreptul de a selecta și modera comentariile în funcție de relevanța lor față de subiect. Comentariile care nu fac referire la subiectul prezentat nu vor fi aprobate. De asemenea, răspunderea juridică aparține autorului comentariului.